✍️ ಲೇಖಕ: ಕನ್ನಡ ಟೆಕ್ ನ್ಯೂಸ್ ಡೆಸ್ಕ್: ಓಪನ್ ಸೋರ್ಸ್ ಸಾಫ್ಟ್ವೇರ್ ಜಗತ್ತಿಗೆ ಮತ್ತೊಂದು ಗಂಭೀರ ಸೈಬರ್ ಬೆದರಿಕೆ ಎದುರಾಗಿದೆ. ಸೈಬರ್ ಸುರಕ್ಷತಾ ಸಂಶೋಧಕರು CI/CD ವರ್ಕ್ಫ್ಲೋಗಳಲ್ಲಿ ಹೊಸ ವರ್ಗದ ದುರ್ಬಲತೆಯನ್ನು ಪತ್ತೆಹಚ್ಚಿದ್ದಾರೆ. ಇದು ದಾಳಿಕೋರರಿಗೆ ವರ್ಕ್ಫ್ಲೋಗಳನ್ನು ಹೈಜಾಕ್ ಮಾಡಿ, ಓಪನ್ ಸೋರ್ಸ್ ಸಪ್ಲೈ ಚೈನ್ಗಳನ್ನು ರಾಜಿ ಮಾಡುವ ಅವಕಾಶ ನೀಡುತ್ತದೆ.
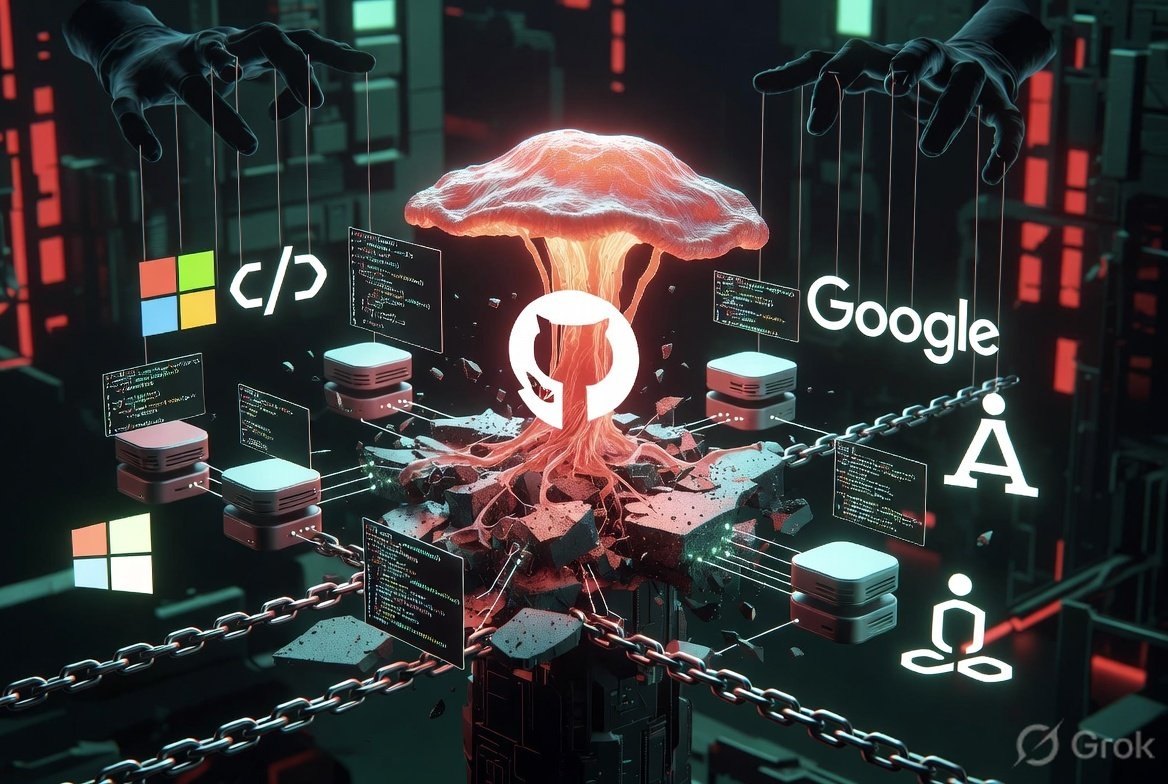
AI Generated image ನೊವೀ ಸೆಕ್ಯುರಿಟಿ ಸಂಸ್ಥೆಯು ಈ ಗಂಭೀರ ದೋಷವನ್ನು “ಕಾರ್ಡಿಸೆಪ್ಸ್” ಎಂದು ನಾಮಕರಣ ಮಾಡಿದೆ. ಮೈಕ್ರೋಸಾಫ್ಟ್, ಗೂಗಲ್, ಅಪಾಚಿ, ಕ್ಲೌಡ್ಫ್ಲೇರ್ ಸೇರಿದಂತೆ ವಿಶ್ವದ ಅತಿದೊಡ್ಡ ಸಂಸ್ಥೆಗಳ ಡಜನ್ಗಳ ರೆಪೊಸಿಟರಿಗಳಲ್ಲಿ ಈ ದೋಷವು ಪೂರ್ಣ ನಿಯಂತ್ರಣವನ್ನು ದಾಳಿಕೋರರಿಗೆ ನೀಡುವ ಸಾಮರ್ಥ್ಯ ಹೊಂದಿದೆ.“ಈ ದೋಷವನ್ನು ಯಾವುದೇ ಅನಾಮಧೇಯ ಬಳಕೆದಾರರು ಶೋಷಿಸಬಹುದು. ಸಂಸ್ಥೆಯ ಸದಸ್ಯತ್ವ ಅಥವಾ ವಿಶೇಷ ಅನುಮತಿಗಳ ಅಗತ್ಯವಿಲ್ಲ.
ಉಚಿತ ಗಿಟ್ಹಬ್ ಖಾತೆಯೊಂದೇ ಸಾಕು – ಅನುಮೋದನೆಗಳನ್ನು ನಕಲಿ ಮಾಡಲು, ಕೋಡ್ ಪುಶ್ ಮಾಡಲು ಅಥವಾ ಕ್ರೆಡೆಂಶಿಯಲ್ಗಳನ್ನು ಕದಿಯಲು,” ಎಂದು ನೊವೀ ಸೆಕ್ಯುರಿಟಿ ಸಂಸ್ಥೆಯ ಸಂಸ್ಥಾಪಕ ಎಂಜಿನಿಯರ್ ಮತ್ತು ಸುರಕ್ಷತಾ ಸಂಶೋಧಕ ಎಲಾದ್ ಮೆಗೆಡ್ ಹೇಳಿದ್ದಾರೆ.ಸುಮಾರು 30,000 ಪ್ರಮುಖ ರೆಪೊಸಿಟರಿಗಳನ್ನು ಸ್ಕ್ಯಾನ್ ಮಾಡಿದ ನಂತರ ನೊವೀ ಸೆಕ್ಯುರಿಟಿ ಸಂಸ್ಥೆಗೆ 300ಕ್ಕೂ ಹೆಚ್ಚು ರೆಪೊಸಿಟರಿಗಳು ಪೂರ್ಣವಾಗಿ ಶೋಷಣೆಗೆ ಒಳಗಾಗುವಂತೆ ಕಂಡುಬಂದಿವೆ. ಇದು ದಾಳಿಕೋರರಿಗೆ ಕೋಡ್ ಎಕ್ಸಿಕ್ಯೂಷನ್, ಕ್ರೆಡೆಂಶಿಯಲ್ ಕದಿತ ಮತ್ತು ಸಪ್ಲೈ ಚೈನ್ ರಾಜಿ ಮಾಡುವ ಅವಕಾಶ ನೀಡುತ್ತದೆ. ಇದರ ಪರಿಣಾಮಗಳು ದೂರಗಾಮಿಯಾಗಿ ಬಹಳ ಗಂಭೀರವಾಗಬಹುದು.ದೋಷದ ಮೂಲ ಕಾರಣಮುಖ್ಯ ಸಮಸ್ಯೆ CI/CD ಕಾನ್ಫಿಗರೇಷನ್ಗಳಲ್ಲಿ ಇದೆ. ಪುಲ್ ರಿಕ್ವೆಸ್ಟ್ಗಳಿಗೆ (PRಗಳು) ಅಗತ್ಯಕ್ಕಿಂತ ಹೆಚ್ಚು ಅನುಮತಿಗಳನ್ನು ನೀಡುವುದೇ ಇಲ್ಲಿನ ತೊಂದರೆ.
ಟ್ರಸ್ಟ್ ಮಾಡಲಾಗದ PRಗಳು ಪ್ರಿವಿಲೇಜ್ಡ್ ವರ್ಕ್ಫ್ಲೋಗಳನ್ನು ಟ್ರಿಗರ್ ಮಾಡುವುದರಿಂದ ಕಮಾಂಡ್ ಇಂಜೆಕ್ಷನ್, ಪ್ರಿವಿಲೇಜ್ ಎಸ್ಕಲೇಷನ್ ಮತ್ತು ಸಪ್ಲೈ ಚೈನ್ ದಾಳಿಗಳಿಗೆ ಬಾಗಿಲು ತೆರೆಯುತ್ತದೆ.“ಈ ಸಪ್ಲೈ ಚೈನ್ ದುರ್ಬಲತೆ ಇಡೀ ಇಂಡಸ್ಟ್ರಿ ಅವಲಂಬಿಸಿರುವ ಮೂಲ ಓಪನ್ ಸೋರ್ಸ್ ರಚನೆಯಲ್ಲಿದೆ. ಪ್ರತ್ಯೇಕವಾಗಿ ಪ್ರತಿ ಭಾಗವೂ ಸರಿಯಾಗಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ ಎಂಬ ಕಾರಣಕ್ಕೆ ಸ್ಕ್ಯಾನರ್ಗಳಿಗೆ ಇದು ಸುಲಭವಾಗಿ ಕಾಣುವುದಿಲ್ಲ,” ಎಂದು ನೊವೀ ಸೆಕ್ಯುರಿಟಿ ವಿವರಿಸಿದೆ. AI generated image
ಪ್ರಮುಖ ಸಂಸ್ಥೆಗಳ ಮೇಲಿನ ಪರಿಣಾಮ ಮೈಕ್ರೋಸಾಫ್ಟ್ ಆಜ್ಯೂರ್ ಸೆಂಟಿನಲ್: ಒಂದು PR ಕಾಮೆಂಟ್ ಮೂಲಕ ಅನಾಮಧೇಯ ದಾಳಿಕೋರ ಕೋಡ್ ಚಲಾಯಿಸಿ, ಮೈಕ್ರೋಸಾಫ್ಟ್ನ CIಯಲ್ಲಿ ನಾನ್-ಎಕ್ಸ್ಪೈರಿಂಗ್ ಗಿಟ್ಹಬ್ ಆ್ಯಪ್ ಕೀ ಅನ್ನು ಕದಿಯುವ ಸಾಧ್ಯತೆ. ಗೂಗಲ್ AI ಏಜೆಂಟ್ ಡೆವಲಪ್ಮೆಂಟ್ ಕಿಟ್: PR ಮೂಲಕ ಗೂಗಲ್ನ CIಯಲ್ಲಿ ದಾಳಿಕೋರ ಕೋಡ್ ಚಲಾಯಿಸಿ ಗೂಗಲ್ ಕ್ಲೌಡ್ ರೆಪೊಸಿಟರಿಯ ಪೂರ್ಣ ನಿಯಂತ್ರಣ ಪಡೆಯುವ ಅವಕಾಶ. ಅಪಾಚಿ ಡೋರಿಸ್: ಯಾವುದೇ PR ಅಥವಾ ಫೋರ್ಕ್ಡ್ PRನಲ್ಲಿ ಒಂದು ಕಾಮೆಂಟ್ ಮಾಡಿದರೆ ಸಾಕು – CI ಕ್ರೆಡೆಂಶಿಯಲ್ಗಳು ಅಥವಾ ಪೂರ್ಣ ಬರೆಯುವ ಅನುಮತಿಯ ಟೋಕನ್ಗಳನ್ನು ಕದಿಯುವ ಜೀರೋ-ಕ್ಲಿಕ್ ದಾಳಿ.
ಕ್ಲೌಡ್ಫ್ಲೇರ್ ವರ್ಕರ್ಸ್ SDK: ವಿಶೇಷವಾಗಿ ರಚಿಸಿದ ಬ್ರಾಂಚ್ ಹೆಸರಿನ PR ಮೂಲಕ ಕ್ಲೌಡ್ಫ್ಲೇರ್ CI ರನ್ನರ್ಗಳಲ್ಲಿ ಯಾವುದೇ ಕಮಾಂಡ್ ಚಲಾಯಿಸುವ ಸಾಧ್ಯತೆ.
ಪೈಥಾನ್ ಸಾಫ್ಟ್ವೇರ್ ಫೌಂಡೇಷನ್ನ Black: ಯಾರಾದರೂ ಒಂದು PR ಸಲ್ಲಿಸಿದರೆ ಸಾಕು – ಬಿಲ್ಡ್ ಸಿಸ್ಟಂನಲ್ಲಿ ಕೋಡ್ ಚಲಾಯಿಸಿ ಆಟೊಮೇಷನ್ ಟೋಕನ್ ಕದಿಯುವ ಅವಕಾಶ. ಜವಾಬ್ದಾರಿಯುತವಾಗಿ ತಿಳಿಸಿದ ನಂತರ ಮೈಕ್ರೋಸಾಫ್ಟ್ ಮತ್ತು ಗೂಗಲ್ ತಮ್ಮ ಮೇಲಿನ ಪರಿಣಾಮವನ್ನು ದೃಢಪಡಿಸಿದ್ದಾರೆ. ಕ್ಲೌಡ್ಫ್ಲೇರ್, ಪೈಥಾನ್ ಮತ್ತು ಅಪಾಚಿ ಸಂಸ್ಥೆಗಳು ತಮ್ಮ ಸಿಸ್ಟಂಗಳನ್ನು ಬಲಪಡಿಸಿ ಪ್ಯಾಚ್ಗಳನ್ನು ಅನ್ವಯಿಸಿವೆ.ಭವಿಷ್ಯದ ಅಪಾಯ“ಏಜೆಂಟಿಕ್ ಕೋಡಿಂಗ್ನ ಪ್ರಕೃತಿಯಿಂದಾಗಿ ಈ CI/CD ದುರ್ಬಲತೆಗಳು ವ್ಯಾಪಕವಾಗಿ ಮತ್ತು ವೇಗವಾಗಿ ಹರಡುತ್ತಿವೆ,” ಎಂದು ಎಲಾದ್ ಮೆಗೆಡ್ ಎಚ್ಚರಿಸಿದ್ದಾರೆ. “ಅನಾಮಧೇಯ ಬಳಕೆದಾರರು ಇವುಗಳ ಮೂಲಕ ದೊಡ್ಡ ಸಂಸ್ಥೆಗಳ ಸಾಫ್ಟ್ವೇರ್ ಸಪ್ಲೈ ಚೈನ್ನ ನಿಯಂತ್ರಣವನ್ನು ಪಡೆಯುವುದರಿಂದ ಇದನ್ನು ‘ಪಪ್ಪೆಟೀರಿಂಗ್’ ಎಂದು ಕರೆಯಬಹುದು – ಮೌನವಾಗಿ ಅವರ ವರ್ಕ್ಫ್ಲೋಗಳನ್ನು ನಿಯಂತ್ರಿಸುವುದು.”ಈ ಘಟನೆಯು ಓಪನ್ ಸೋರ್ಸ್ ಪ್ರಪಂಚದಲ್ಲಿ CI/CD ಕಾನ್ಫಿಗರೇಷನ್ಗಳನ್ನು ಕಟ್ಟುನಿಟ್ಟಾಗಿ ಪರಿಶೀಲಿಸುವ ಮತ್ತು ಕನಿಷ್ಠ ಅನುಮತಿ ತತ್ವ (Principle of Least Privilege) ಅನ್ನು ಅನುಸರಿಸುವ ಅಗತ್ಯವನ್ನು ಎತ್ತಿ ತೋರಿಸುತ್ತಿದೆ. ಡೆವಲಪರ್ಗಳು ಮತ್ತು ಸಂಸ್ಥೆಗಳು ತಮ್ಮ ರೆಪೊಸಿಟರಿಗಳನ್ನು ತಕ್ಷಣ ಪರಿಶೀಲಿಸುವಂತೆ ಸುರಕ್ಷತಾ ತಜ್ಞರು ಸಲಹೆ ನೀಡಿದ್ದಾರೆ.(ಈ ವರದಿ ನೊವೀ ಸೆಕ್ಯುರಿಟಿ ಸಂಶೋಧನೆಯ ಆಧಾರದ ಮೇಲೆ ತಯಾರಿಸಲಾಗಿದೆ.) ಈ ಸುದ್ದಿ ಕನ್ನಡ ಓದುಗರಲ್ಲಿ ಹೆಚ್ಚಿನ ಗಮನ ಸೆಳೆದಿದೆ.